El despacho hackeado: la ciberseguridad como deber profesional, no como gasto de tecnología
El estudio guarda lo que sus clientes más temen perder: estrategias, contratos, secretos. Un correo falso y una contraseña reutilizada bastan para que todo eso salga por la puerta.
Los despachos jurídicos son el objetivo perfecto del cibercrimen: concentran la información que las empresas y las personas más temen perder -estrategias de litigio, contratos sin firmar, secretos comerciales, datos personales masivos- y tradicionalmente invierten menos en protegerla que cualquier otro sector que la maneja. Los ataques a firmas de abogados, en Colombia y en el mundo, ya no son noticia exótica sino tendencia documentada. Esta guía editorial trata la ciberseguridad como lo que es para el estudio: un deber profesional con la confidencialidad del cliente en el centro.
Por qué el despacho es objetivo
El atacante racional va donde el botín es mayor por unidad de esfuerzo, y el despacho acumula tres botines en uno: información de terceros con valor de mercado -planes de negocio, posiciones negociadoras, información privilegiada-, credenciales y datos bancarios, y algo igual de valioso: la urgencia. Un estudio cuyos archivos quedan cifrados a diez días de una audiencia grande tiene una presión enorme para pagar el rescate, y los atacantes lo saben.
Los vectores de entrada son aburridamente conocidos: el correo de phishing que simula al juzgado, al cliente o al colega; la contraseña reutilizada que ya se filtró en otro servicio; el portátil o el teléfono sin cifrar que queda en un taxi; el socio que conecta el archivo del caso a la red abierta del aeropuerto. Nada de eso requiere sofisticación del atacante: requiere descuido del estudio.
Los controles mínimos: el piso no negociable
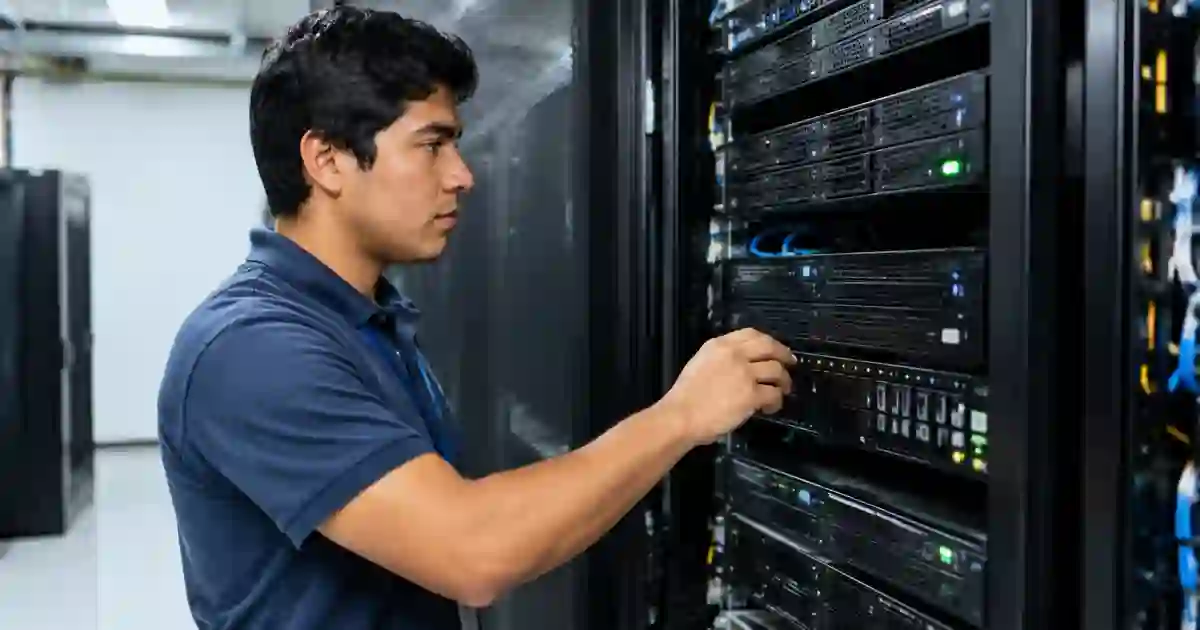
El piso técnico de cualquier estudio, sea de tres o de trescientos abogados, cabe en una lista corta y barata. Autenticación de dos factores en el correo y en todos los sistemas con información de clientes: es el control que más incidentes evita por peso invertido. Gestor de contraseñas con claves únicas por servicio: la contraseña reutilizada es la puerta por donde entra la mayoría de los incidentes reales. Copias de seguridad automáticas, cifradas y con una copia fuera de línea: el rescate solo funciona si la víctima no puede recuperar sus archivos. Cifrado de discos en portátiles y teléfonos, actualizaciones automáticas, y una regla clara sobre redes públicas y dispositivos personales.
Sobre ese piso técnico va el piso de procedimiento: quién tiene acceso a qué -con bajas inmediatas cuando alguien sale-, cómo se comparte información sensible con clientes y terceros, y qué se hace -por escrito, con nombres y teléfonos- el día que algo huele a incidente.
La respuesta al incidente: el plan que se ensaya antes
El incidente llegará: la pregunta es si encuentra un plan o encuentra pánico. El plan mínimo define: a quién se avisa primero y quién decide, cómo se contiene -desconectar, aislar, preservar evidencia sin borrar nada-, qué obligaciones de notificación existen hacia clientes y autoridades de protección de datos, y cómo se comunica externamente sin improvisación. El plan se ensaya una vez al año con un simulacro de media mañana: la primera vez que se abre el documento no puede ser la noche del ataque.
La notificación a los clientes afectados merece la decisión más difícil: informar pronto y con transparencia preserva la confianza; ocultar o minimizar convierte el incidente técnico en crisis reputacional definitiva cuando se sepa -y se sabrá.
La cultura: el socio es el eslabón débil
Los controles técnicos fallan donde la cultura falla: el socio con privilegios que desactiva la doble autenticación porque le estorba, el equipo que no reporta el clic sospechoso por pena, la capacitación anual que todos firman y nadie hizo. La cultura se construye al revés: los socios cumplen primero y visiblemente, el reporte temprano del error se celebra en lugar de castigarse -el correo dudoso reportado en cinco minutos vale más que cualquier firewall-, y la capacitación es corta, frecuente y con ejemplos reales del sector.
La responsabilidad profesional del descuido
La confidencialidad es deber central del ejercicio, y su versión digital ya es parte del estándar de diligencia esperable: el estudio que no toma medidas razonables de protección no es solo víctima cuando lo atacan -es también responsable. Clientes que reclaman daños, órganos de control de protección de datos, aseguradoras que niegan cobertura por negligencia: la factura del incidente llega por varias ventanas. La ciberseguridad dejó de ser un tema del departamento de sistemas para ser un tema de la junta de socios, y la pregunta que esa junta debe hacerse una vez al año es simple: si el incidente fuera mañana, ¿qué vergüenza tendríamos que dar?
Los terceros: el perímetro que no se controla
La información del cliente no se queda en el estudio: viaja a peritos, proveedores de nube, plataformas de gestión, corresponsales. Cada tercero con acceso es una extensión del perímetro y debe responder a las mismas preguntas: qué medidas tiene, qué pasa si lo atacan, qué dice el contrato sobre confidencialidad e incidentes. La cadena se rompe por el eslabón más débil, y el eslabón más débil rara vez está dentro de la oficina.
Empezar este mes
La lista de arranque cabe en una tarde de socios: activar la doble autenticación en todo, adoptar el gestor de contraseñas, verificar que las copias de seguridad realmente restauran, y nombrar al responsable del plan de respuesta. La perfección llegará después; esos cuatro pasos ya sacan al estudio del grupo de las presas fáciles.
La pregunta del seguro
Los seguros cibernéticos ya hacen parte del paisaje del estudio grande: cubren respuesta, recuperación y a veces responsabilidad frente a terceros. No reemplazan los controles -las aseguradoras los exigen y niegan cobertura al negligente-, pero completan la gestión del riesgo residual que ninguna medida elimina del todo.
El protocolo mínimo ante un incidente
Ninguna protección es total, y por eso el despacho necesita escrito, antes de que ocurra, el protocolo de respuesta a un incidente. Los pasos básicos son conocidos pero hay que tenerlos a mano: aislar de la red los equipos afectados sin apagarlos -la evidencia vive en la memoria-, preservar los registros de acceso y actividad, activar la cadena de notificación interna -socio responsable de seguridad, dirección del despacho-, y evaluar con calma técnica si el incidente comprometió información de clientes, porque eso dispara deberes de comunicación que es mejor conocer antes de necesitarlos. El protocolo incluye una lista de contactos de emergencia -soporte técnico, aseguradora si existe póliza cibernética, asesor externo- y una lección final: cada incidente termina con una revisión de qué falló y qué se corrige. El peor incidente es el segundo igual al primero.
Preguntas frecuentes
¿Por qué los despachos jurídicos son objetivo de ataques informáticos?
Porque concentran información de terceros de alto valor -estrategias, contratos, datos personales y financieros- con históricamente menor inversión en protección que otros sectores, y porque la urgencia de los plazos procesales los hace especialmente presionables ante un secuestro de archivos.
¿Cuáles son los controles mínimos de ciberseguridad para un estudio jurídico?
Autenticación de dos factores en correo y sistemas con datos de clientes, gestor de contraseñas con claves únicas, copias de seguridad automáticas y cifradas con copia fuera de línea, cifrado de discos en equipos móviles, actualizaciones al día y reglas claras sobre accesos y dispositivos.
¿Qué debe contener el plan de respuesta a un incidente?
Quién decide y a quién se avisa primero, cómo se contiene y se preserva evidencia, qué obligaciones de notificación existen hacia clientes y autoridades de protección de datos, y cómo se comunica externamente; el plan se ensaya con simulacros anuales, no se estrena la noche del ataque.
Fuentes y límites
- Guía editorial de gestión y tecnología de estudios jurídicos, sin fuente noticiosa del día. No constituye asesoramiento jurídico ni técnico.